

El directorio que aprueba RTO y RPO como parámetros técnicos delega en tecnología la decisión de cuánto tiempo puede estar detenida la organización y cuántos datos puede perder. Esos 2 valores salen del análisis de impacto, el regulador ya les fija techos, y el directorio los tiene que aprobar con la evidencia de las pruebas a la vista.
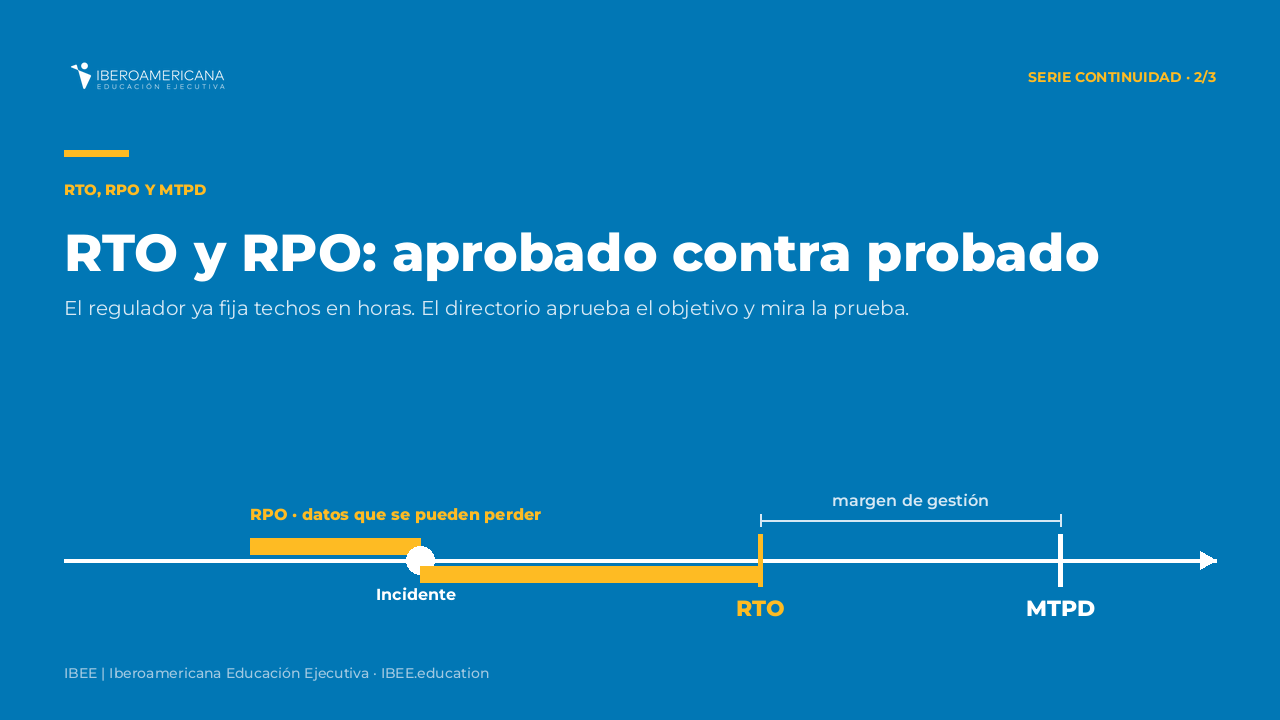
Los términos que ordenan esa decisión están definidos en ISO 22300:2021, el vocabulario de la familia de normas de continuidad. El período máximo de interrupción tolerable (MTPD) es el tiempo que tardan en volverse inaceptables los impactos de no entregar un producto o no realizar una actividad (término 3.1.151). El tiempo objetivo de recuperación (RTO) es el plazo dentro del cual la actividad se reanuda o los recursos se recuperan, y la nota del término lo ubica por debajo del MTPD (3.1.203). El punto objetivo de recuperación (RPO) es el punto al que se restaura la información que usa la actividad para que pueda operar al reanudarse, también llamado pérdida máxima de datos (3.1.202).
La conversación cambió de lugar en los últimos años. La Comisión Nacional Bancaria y de Valores de México fija un RTO máximo de 2 horas para los procesos críticos de las instituciones de financiamiento colectivo. La Superintendencia de Banca, Seguros y AFP del Perú fija un tiempo objetivo de recuperación de 3 horas para los productos pasivos de las empresas con concentración de mercado. Cuando el regulador escribe el número en horas, el RTO pasa del manual de tecnología a la agenda del directorio.
La decisión se resuelve en la distancia entre lo que el directorio aprueba y lo que la organización demuestra en una prueba.

Perfecciona tus habilidades
Desarrolla tus capacidades a través de nuestros programas formativos, membresías y contenidos multimedia interactivos.
El análisis de impacto fija el límite y el directorio fija el objetivo
La norma ordena la secuencia y deja la decisión del lado de la organización. Según la subcláusula 8.2.2 de ISO 22301:2019, el análisis de impacto identifica el plazo dentro del cual el impacto de no reanudar una actividad se vuelve inaceptable, que una nota de la norma llama MTPD (inciso d). Dentro de ese plazo, la organización fija plazos priorizados para reanudar cada actividad con una capacidad mínima aceptable, que otra nota llama RTO (inciso e).
La diferencia entre los 2 valores es el margen de gestión. El MTPD describe el daño: es una propiedad del negocio y del mercado donde opera. El RTO es una meta que la organización elige y paga, porque cada hora que se le quita exige sitios alternos, réplicas, contratos con terceros y personal entrenado. Un RTO igual al MTPD deja a la organización sin margen para el error de ejecución que toda recuperación real trae.
El RTO viene con una segunda variable que suele quedar fuera del tablero: la capacidad con la que se reanuda. La subcláusula 8.2.2 habla de reanudar cada actividad con una capacidad mínima aceptable, y ISO 22300:2021 define ese piso como objetivo mínimo de continuidad del negocio (MBCO, término 3.1.153). Un RTO de 2 horas que reanuda el servicio al 10% de su volumen y otro que lo reanuda al 80% cuestan distinto y protegen distinto. El directorio aprueba los 2 valores juntos, o aprueba la mitad de la decisión.
ISO/TS 22317:2021, las directrices de ISO para el análisis de impacto, cierra el proceso con la aprobación de los resultados por la dirección. Sin esa aprobación, los tiempos de recuperación son una propuesta técnica que no obliga a nadie. Basilea lleva la misma lógica al directorio de las instituciones bancarias: la tolerancia a la disrupción se aprueba en el directorio y se aplica operación crítica por operación crítica.
El RPO sigue la misma regla con otra unidad. Mide datos, y su costo crece de forma abrupta cuando baja: pasar de un respaldo diario a una réplica continua cambia la arquitectura entera. Por eso el RPO de cada servicio también es una decisión de apetito de riesgo, que el directorio aprueba con el resto de la escala.
Diplomado Gestión de Riesgos No Financieros
Certificación Internacional
RTO y RPO con techo regulatorio en la región
Entre los reguladores citados, la CNBV es la que fijó el número más exigente. El Anexo 10 de las Disposiciones de carácter general aplicables a las instituciones de tecnología financiera exige que el análisis de impacto determine el RTO de cada servicio y proceso, y fija que en los procesos críticos el plazo de recuperación no supere las 2 horas (fracción I, inciso f). El mismo anexo define el RPO como la máxima pérdida de datos tolerable y agrega una condición más exigente: la información de las operaciones ya efectuadas tiene que conservarse en todos los escenarios, con el estado de cada operación conocido al momento de la contingencia (inciso g).
La SBS fija el techo por producto y por canal. La Resolución SBS N.º 00814-2025 exige a las empresas con concentración de mercado un tiempo objetivo de recuperación no mayor a 3 horas para los productos pasivos (artículo 14.1, inciso a). Para los servicios de pago digitales, como transferencias, pagos interoperables y pagos de planillas, el techo es de 3 horas para esas empresas y de 5 horas para el resto (artículo 19.4).
La misma resolución fija el reloj del reporte al supervisor, y ese reloj condiciona el RTO. Las instituciones bancarias y financieras reportan a la SBS toda suspensión de un producto o servicio prioritario o de un canal que dure 4 horas o más, dentro de las 5 horas desde su inicio (artículo 15.2). Para las empresas con concentración de mercado, el umbral baja a 1 hora y el plazo de reporte a 2 horas (artículo 15.3). Un RTO aprobado por encima del umbral de reporte convierte cada activación del plan en una comunicación al supervisor, y el directorio debería saberlo cuando lo aprueba.
La SUGEF de Costa Rica fija la otra variable que el directorio debería mirar: la frecuencia de la evidencia. El Acuerdo SUGEF 2-10 exige probar el sistema de continuidad con una periodicidad no mayor a 12 meses (artículo 91, inciso e). La CNBV pide un programa anual de pruebas en el mismo anexo.
Sí, un techo regulatorio simplifica la conversación con el supervisor. Y aun así, copiar el techo como RTO propio invierte la lógica de la norma: el valor que el regulador fija es un máximo para todo el mercado, y el MTPD de un servicio concreto puede ser más corto. Recomiendo que el RTO de cada servicio crítico salga del análisis de impacto y se compare después con el techo regulatorio, para aprobar el menor de los 2. El riesgo residual que asumimos es un costo de recuperación mayor en los servicios donde el análisis encuentra un daño más rápido que el que supone el regulador.
Perfecciona tus habilidades
Desarrolla tus capacidades a través de nuestros programas formativos, membresías y contenidos multimedia interactivos.
BancoEstado: la recuperación se midió por sucursal y por día
El incidente de BancoEstado en Chile muestra por qué el RTO se aprueba servicio por servicio. El sábado 5 de septiembre de 2020, la institución informó a la Comisión para el Mercado Financiero que un ransomware estaba cifrando estaciones de trabajo y servidores. Según la presentación de la CMF del 22 de septiembre de 2020, el malware afectó a unas 12.000 máquinas, y entre los servicios afectados estaban los sistemas de caja y mesón de las sucursales, la plataforma de negocios, la mesa de dinero y el mercado de capitales.
Los canales que no dependían de esas máquinas siguieron operando. La CMF consigna que CajaVecina, la aplicación para personas y los cajeros automáticos se mantuvieron operativos. Las sucursales, en cambio, se recuperaron de a poco: el gráfico de la CMF registra 23 sucursales abiertas el lunes 7, 270 el jueves 10 y 370 el jueves 17. Al 22 de septiembre, algunos servicios seguían sin estar disponibles, como la consulta de saldos y la verificación biométrica en el mesón y la emisión de tarjetas en sucursales.
La lectura que sostengo es de gobierno. El directorio que hubiera aprobado un solo RTO para la institución no habría tenido con qué medir esa recuperación. El que aprueba un RTO por servicio y por canal puede ver que los canales digitales cumplieron como capacidad mínima, y que la atención en sucursales y la emisión de tarjetas se midieron en días. Esa lectura separa una recuperación aceptable de una que exige decisiones sobre arquitectura, proveedores y sitios alternos.
Diplomado Gestión de Riesgos No Financieros
Certificación Internacional
El tablero del directorio compara lo aprobado con lo probado
El análisis de impacto produce los valores y el regulador los acota. Lo que el directorio necesita ver es la distancia entre lo aprobado y lo demostrado en la última prueba, servicio crítico por servicio crítico. La propuesta es criterio propio, construido en la práctica de comités de riesgos:
| Servicio crítico | MTPD aprobado | RTO aprobado | RTO demostrado | RPO aprobado | RPO demostrado | Última prueba |
|---|---|---|---|---|---|---|
| Un renglón por servicio | Del análisis de impacto | Menor que el MTPD y que el techo regulatorio | Medido en la prueba | Del análisis de impacto | Medido en la restauración | Fecha, con alerta al superar 12 meses |
La prueba que alimenta el tablero tiene que medir los 2 valores. Un ejercicio que restaura el sistema y no verifica hasta qué punto se recuperaron los datos demuestra el RTO y deja el RPO sin evidencia. La columna que más decisiones produce es la del RTO demostrado. Un servicio cuyo RTO demostrado supera el aprobado es una exposición abierta que el comité de riesgos tiene que tratar como cualquier otra: con responsable, plazo y presupuesto. El RPO demostrado cumple la misma función con los datos, y en las instituciones alcanzadas por la CNBV tiene un valor de referencia sin margen para las operaciones ya efectuadas.
Lo que la gerencia tiene prohibido presentar al directorio es un RTO aprobado sin una prueba que lo respalde. Esa restricción define si el número es una meta o una declaración. La práctica correcta es aprobar cada RTO junto con la fecha y el resultado de su última prueba, y tratar como vencido el valor que no se probó en los últimos 12 meses.
Este tablero forma parte de una arquitectura mayor: el sistema de continuidad que comparte escala, registro y reporte con la gestión de riesgos, que desarrollamos en ISO 22301 dentro del sistema de gestión de riesgos.
Perfecciona tus habilidades
Desarrolla tus capacidades a través de nuestros programas formativos, membresías y contenidos multimedia interactivos.
Conclusión
RTO y RPO son 2 decisiones de apetito de riesgo con nombre técnico. El análisis de impacto pone el límite, el regulador de la región ya escribe techos en horas, y la prueba anual dice si la organización puede cumplir lo que aprobó. El directorio que firma esos valores sin ver la distancia entre lo aprobado y lo probado asume una exposición que recién va a conocer durante la próxima interrupción.
El siguiente paso
En el Diplomado Internacional en Gestión de Riesgos No Financieros el análisis de impacto de un proceso crítico, con sus tiempos de recuperación, es parte del proyecto integrador, y su resultado se presenta como una decisión de directorio.

La formación y el desarrollo profesional no son un gasto, sino una inversión estratégica que impulsa el crecimiento individual y organizacional. Priorizar la capacitación es clave para mantenerse competitivo en un entorno laboral en constante evolución.
Preguntas frecuentes
¿Qué diferencia hay entre RTO y RPO?
El RTO mide tiempo y el RPO mide datos. Según ISO 22300:2021, el tiempo objetivo de recuperación es el plazo después de un incidente dentro del cual una actividad se reanuda o sus recursos se recuperan (término 3.1.203), y el punto objetivo de recuperación es el punto al que se restaura la información que usa la actividad para que opere al reanudarse (término 3.1.202). El RTO responde cuánto tiempo puede estar detenido un servicio; el RPO, cuánta información puede perderse sin dañarlo.
¿Qué es el MTPD y cómo se relaciona con el RTO?
El MTPD es el período máximo de interrupción tolerable: el tiempo que tardan en volverse inaceptables los impactos de no entregar un producto o no realizar una actividad (ISO 22300:2021, término 3.1.151). ISO 22301:2019 pide identificarlo en el análisis de impacto (subcláusula 8.2.2, inciso d) y fijar dentro de ese plazo los tiempos priorizados de reanudación, que la norma llama RTO (inciso e). El RTO siempre queda por debajo del MTPD, y la diferencia es el margen para errores de ejecución.
¿Cuál es el RTO máximo que exige la CNBV?
2 horas para los procesos críticos de las instituciones de financiamiento colectivo. El Anexo 10 de las Disposiciones de carácter general aplicables a las instituciones de tecnología financiera exige determinar el RTO de cada servicio y proceso, y fija que en los procesos críticos el plazo de recuperación no supere ese límite (fracción I, inciso f). El mismo anexo pide un RPO por servicio y exige conservar la información de las operaciones ya efectuadas en todos los escenarios (inciso g).
¿Qué tiempo de recuperación exige la SBS a la banca peruana?
Hasta 3 horas para los productos pasivos de las empresas con concentración de mercado, según el artículo 14.1, inciso a, de la Resolución SBS N.º 00814-2025, de marzo de 2025. Para servicios de pago digitales como transferencias y pagos interoperables, el techo es de 3 horas para esas empresas y de 5 horas para el resto (artículo 19.4). La misma resolución exige reportar al supervisor las interrupciones de 4 horas o más dentro de las 5 horas desde su inicio (artículo 15.2).
¿Quién aprueba el RTO de una organización?
La dirección, con base en el análisis de impacto. ISO/TS 22317:2021, las directrices de ISO para el análisis de impacto en el negocio, cierra el proceso con la aprobación de los resultados por la dirección; sin ella, los tiempos de recuperación son una propuesta técnica. En las instituciones bancarias, los principios de resiliencia operacional de Basilea de 2021 piden que el directorio apruebe el enfoque de resiliencia considerando la tolerancia a la disrupción de cada operación crítica (principio 1, párrafo 16).
¿Cada cuánto hay que probar el RTO y el RPO?
Al menos una vez cada 12 meses en los marcos regulatorios de la región que lo fijan. El Acuerdo SUGEF 2-10 de Costa Rica exige probar el sistema de continuidad con una periodicidad no mayor a 12 meses (artículo 91, inciso e), y el Anexo 10 de la CNBV pide un programa anual de pruebas, o antes si cambia la infraestructura tecnológica. Un RTO sin prueba en los últimos 12 meses es una declaración sin evidencia frente al supervisor.
¿Te has preguntado cómo gestionar eficazmente estos riesgos?
¡No busques más!
En Iberoamericana Educación Ejecutiva, hemos creado programas pensando en tus necesidades de información y formación.
Nuestros expertos internacionales han diseñado un completo Programa al respecto para brindarte las herramientas necesarias para comprender y enfrentar estos desafíos de manera efectiva.
¡No esperes más para inscribirte!
Los programas de formación ya están disponibles y estamos aquí para ayudarte a ampliar tus conocimientos y habilidades en esta área crucial.
Entradas recientes
- ISO 22301 dentro del sistema de gestión de riesgos: continuidad que el directorio puede gobernar
- Plan de continuidad del negocio en la banca de LATAM: qué exige cada regulador
- RTO y RPO: del análisis de impacto al tablero del directorio
- Plan de auditoría basado en riesgos: qué riesgo emergente entra y por qué ahora
- Crece la mora en Argentina
- El riesgo no frena el crecimiento. Lo hace sostenible
- Proveedores de inteligencia artificial: el tercero crítico que falta en el registro
- Prórroga regulatoria en LATAM: qué se postergó y qué sigue corriendo
- El reporte de sostenibilidad obligatorio no espera a la SEC ni al Omnibus europeo