

Por IBEE
Un riesgo emergente entra al plan de auditoría basado en riesgos cuando su exposición, su velocidad de cambio y su conexión con otros riesgos justifican aseguramiento antes de que exista historia de pérdidas. La decisión necesita un criterio documentado: una señal todavía no es un hallazgo, y un plan que solo mira el pasado deja sin cobertura lo que cambia más rápido.
El Comité de Auditoría aprueba un plan y espera que cubra los riesgos que pueden afectar los objetivos de la organización. Las Normas Globales de Auditoría Interna del IIA exigen que el director ejecutivo de auditoría base el plan en una evaluación documentada, realizada al menos una vez por año, y que lo revise y ajuste cuando sea necesario (Norma 9.4, Internal Audit Plan).
El problema aparece entre una evaluación y la siguiente. La adopción de una herramienta de IA generativa, el cambio de plataforma de un proveedor crítico o un borrador regulatorio no esperan al ciclo anual. La pregunta para quien dirige Auditoría Interna es concreta: qué riesgo entra al plan y por qué ahora. Un semáforo o una suma de puntajes no la responde. El Comité necesita conocer el criterio que ordenó la prioridad y lo que quedó fuera.
Cuatro señales en la misma semana
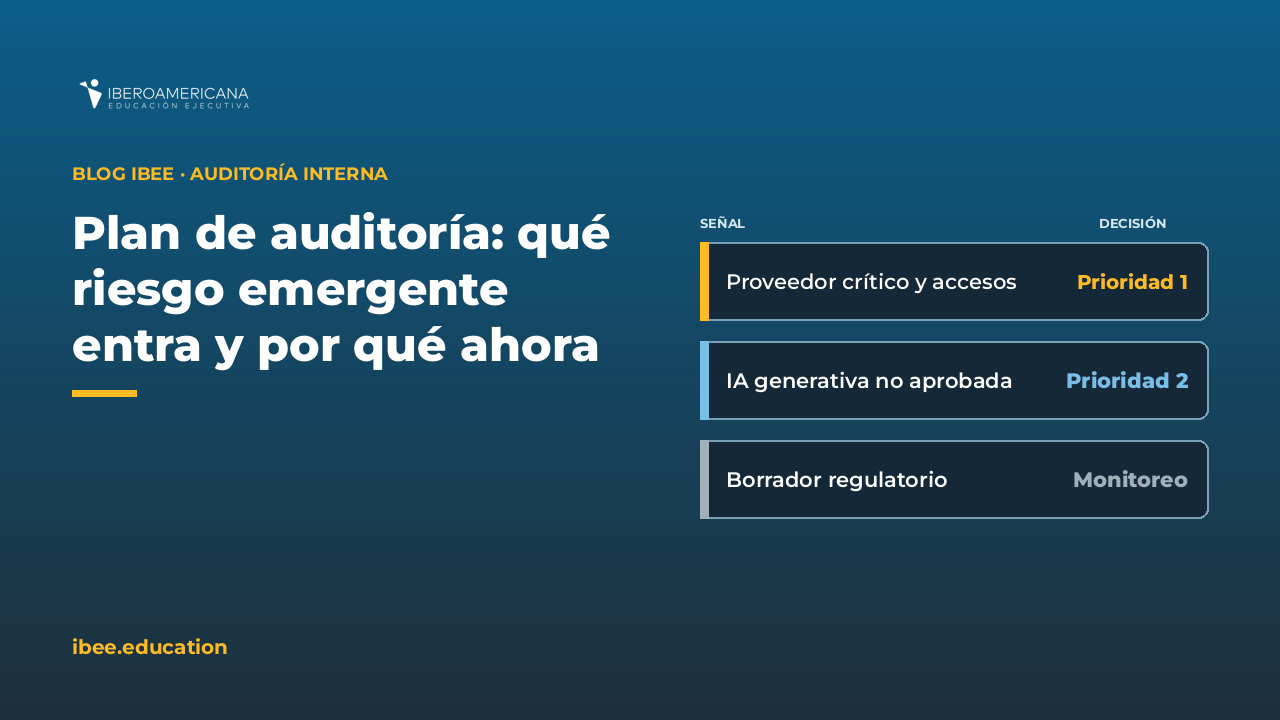
En una entidad financiera ficticia, Auditoría Interna recibe cuatro señales en pocos días. Un relevamiento informal muestra que analistas comerciales usan un asistente de IA generativa no aprobado para resumir legajos de clientes. El proveedor que procesa las transferencias anuncia un cambio de plataforma con fecha. Seguridad de la información reporta un aumento de alertas de acceso. El supervisor publica en consulta un borrador de norma sobre terceros tecnológicos. El plan anual, aprobado tres meses antes, no contempla ninguna de las cuatro.
Ninguna señal prueba por sí sola un incumplimiento. Que una herramienta no figure en el inventario es un motivo para investigar y no alcanza como evidencia de falta de control. Auditoría Interna tiene que decidir qué señal justifica revisar el plan, con qué prioridad y con qué fundamento.
Cuatro criterios para priorizar en el plan de auditoría basado en riesgos
Exposición. Qué objetivo, proceso o activo queda comprometido si la señal se confirma. El uso no aprobado de IA sobre legajos expone datos de clientes y decisiones comerciales. El borrador del supervisor expone, por ahora, un plazo de adecuación.
Velocidad de cambio. Cuánto tiempo pasa entre la señal y el impacto. El cambio de plataforma del proveedor tiene fecha. El borrador regulatorio atraviesa una consulta pública antes de ser exigible.
Conectividad. Con cuántos riesgos se enlaza. Las alertas de acceso y el cambio de proveedor comparten un mismo camino: tercero, ciberseguridad, fraude y continuidad. Un riesgo conectado propaga su efecto, y por eso pesa más que su impacto medido en forma aislada.
Relevancia estratégica y madurez del control. Si el riesgo afecta un objetivo que el Directorio ya definió como prioritario, y si existe un control diseñado aunque todavía no se haya probado. Un riesgo alto sin control requiere una decisión distinta de la que requiere un riesgo alto con un control que madura.
Aplicados al caso, los criterios ordenan la respuesta. Primero, el cambio de proveedor junto con las alertas de acceso: fecha cierta y alta conectividad. Segundo, el uso no aprobado de IA: exposición de datos y criterio ya exigible por la política interna de la entidad. Tercero, el borrador regulatorio: queda en monitoreo, con fecha de revisión, porque su criterio todavía es prospectivo.
Distinguir un criterio exigible de uno prospectivo cambia el encargo. Contra un criterio exigible se evalúa cumplimiento. Contra uno prospectivo se evalúa preparación. Un mapa de riesgos estático no capta esa diferencia, y el defecto ya fue analizado en este blog sobre el mapa de riesgos que quedó obsoleto.
Qué documentar cuando un tema entra o queda fuera
La prioridad sin documentación no se defiende ante el Comité. Cuando el tema es ciberseguridad, la exigencia es explícita: el requisito temático de ciberseguridad del IIA rige desde el 5 de febrero de 2026, cada uno de sus requisitos se evalúa por aplicabilidad, esa evaluación se documenta y, si un requisito se excluye, la justificación se documenta y se conserva.
La misma lógica sirve para el resto de los riesgos emergentes. Por cada señal conviene registrar el riesgo o escenario, la señal observada, la exposición, la velocidad, la conectividad, la justificación de la prioridad y la acción propuesta sobre el plan: incluir un trabajo, ampliar el alcance de uno previsto, elevar el tema al Comité o mantenerlo en monitoreo con fecha. Cuando un área de riesgo alto queda sin trabajo de aseguramiento, la Norma 9.4 pide informarlo a la alta dirección y al Comité, junto con el efecto de las limitaciones de recursos sobre la cobertura.
Revisar el plan en forma dinámica no equivale a cambiarlo cada semana. Equivale a tener un criterio estable para decidir cuándo cambiarlo, en línea con lo que este blog planteó sobre la gestión dinámica de riesgos emergentes.
Qué necesita practicar el profesional
La técnica se aprende aplicándola sobre señales concretas y contrastando el resultado. El profesional necesita practicar cuatro operaciones:
- Separar la señal observada de la hipótesis de riesgo y de la exposición que esa hipótesis implica.
- Justificar por escrito por qué un riesgo pasa adelante de otro, sin refugiarse en un puntaje.
- Distinguir los riesgos con criterio ya exigible de los que todavía tienen criterio prospectivo.
- Traducir la prioridad en una acción concreta sobre el plan, con responsable y fecha.
Esa práctica tiene un destino en el Curso Internacional de Control y Auditoría Interna frente a los Riesgos Emergentes de IBEE, que dedica su primer bloque a esta decisión.
Aplicación en el curso CAIRE
El Bloque 01 del curso trabaja la priorización sobre un caso regional ficticio. El participante clasifica señales de IA no autorizada, tercero tecnológico crítico, ciberseguridad, fraude y cambio regulatorio, y construye una matriz de identificación y priorización que justifica cada prioridad y propone la acción sobre el plan de auditoría.
Dos jornadas en vivo, el 2 y el 3 de diciembre de 2026, de 12:00 a 15:00 de Buenos Aires, por Microsoft Teams. Dirección del programa y docencia: Jacinto González. Cupo de 25 asientos. Inscripción anticipada: USD 152 hasta el 15 de noviembre inclusive.
Preguntas frecuentes
¿Cada cuánto debe evaluarse el riesgo que sostiene el plan de auditoría interna?
Las Normas Globales de Auditoría Interna del IIA exigen que la evaluación de riesgos que sostiene el plan quede documentada y se realice al menos una vez por año (Norma 9.4, Internal Audit Plan). La misma norma pide revisar y ajustar el plan cuando sea necesario. Para los riesgos emergentes, el ciclo anual es el piso: una señal con fecha cierta, como el cambio de plataforma de un proveedor crítico, justifica revisar el plan antes de la evaluación siguiente. El criterio para hacerlo conviene escribirlo antes de que la señal aparezca.
¿Qué exige el requisito temático de ciberseguridad del IIA al planificar?
El requisito temático de ciberseguridad del IIA rige desde el 5 de febrero de 2026 y exige evaluar la aplicabilidad de cada uno de sus requisitos y documentar esa evaluación. Si un requisito se excluye, la justificación se documenta y se conserva. Aplica cuando la ciberseguridad forma parte del plan de auditoría, cuando el riesgo se identifica durante un trabajo o cuando llega un pedido no planificado sobre el tema. En una evaluación de calidad, su cumplimiento se revisa a través de las Normas 13.2 y 13.3, sobre evaluación de riesgos, objetivos y alcance del trabajo.
¿Un uso de IA que no figura en el inventario es un hallazgo de auditoría?
Por sí solo, no. La ausencia de una herramienta de IA en el inventario es una señal que justifica investigar y no alcanza como evidencia de incumplimiento ni de falta de control. Para convertirla en hallazgo, Auditoría Interna necesita establecer el criterio aplicable, por ejemplo la política interna de uso de IA, y obtener evidencia de la condición: quién usa la herramienta, con qué datos y con qué autorización. Esa separación se resuelve al definir los objetivos y el alcance del trabajo, materia de la Norma 13.3 de las Normas Globales del IIA (Engagement Objectives and Scope).
¿Qué debe informarse al Comité cuando un riesgo alto queda fuera del plan de auditoría?
Cuando un área de riesgo alto queda sin trabajo de aseguramiento en el plan, la Norma 9.4 de las Normas Globales del IIA pide informarlo a la alta dirección y al Comité. La comunicación incluye los conflictos entre pedidos de distintos interesados y el efecto de las limitaciones de recursos sobre la cobertura. Con esa información, el Comité decide si acepta la exposición, asigna recursos o pide otra fuente de aseguramiento. Un plan que omite esa comunicación deja al Comité frente a un riesgo que no sabe que aceptó.
¿Qué criterios sirven para priorizar un riesgo emergente sin datos históricos?
Sin historia de pérdidas, la prioridad de un riesgo emergente se fundamenta en cuatro criterios: exposición, velocidad de cambio, conectividad con otros riesgos, y relevancia estratégica junto con la madurez del control. Son criterios de trabajo del curso de IBEE, no una lista normativa. Se apoyan en el conocimiento de los procesos de gobierno, gestión de riesgos y control que exige la Norma 9.1 de las Normas Globales del IIA (Understanding Governance, Risk Management, and Control Processes). La matriz que los aplica explica la prioridad por escrito: un puntaje sin justificación no se defiende ante el Comité.
Entradas recientes
- Plan de auditoría basado en riesgos: qué riesgo emergente entra y por qué ahora
- Crece la mora en Argentina
- El riesgo no frena el crecimiento. Lo hace sostenible
- Proveedores de inteligencia artificial: el tercero crítico que falta en el registro
- Prórroga regulatoria en LATAM: qué se postergó y qué sigue corriendo
- El reporte de sostenibilidad obligatorio no espera a la SEC ni al Omnibus europeo
- Las obligaciones del AI Act se corrieron a 2027 y el directorio se quedó sin fecha de vencimiento
- Cuando la corrupción no aparece como soborno: información privilegiada, conflicto de interés e ISO 37001:2025
- Masterclass: Gestión de Riesgos No Financieros 2026