

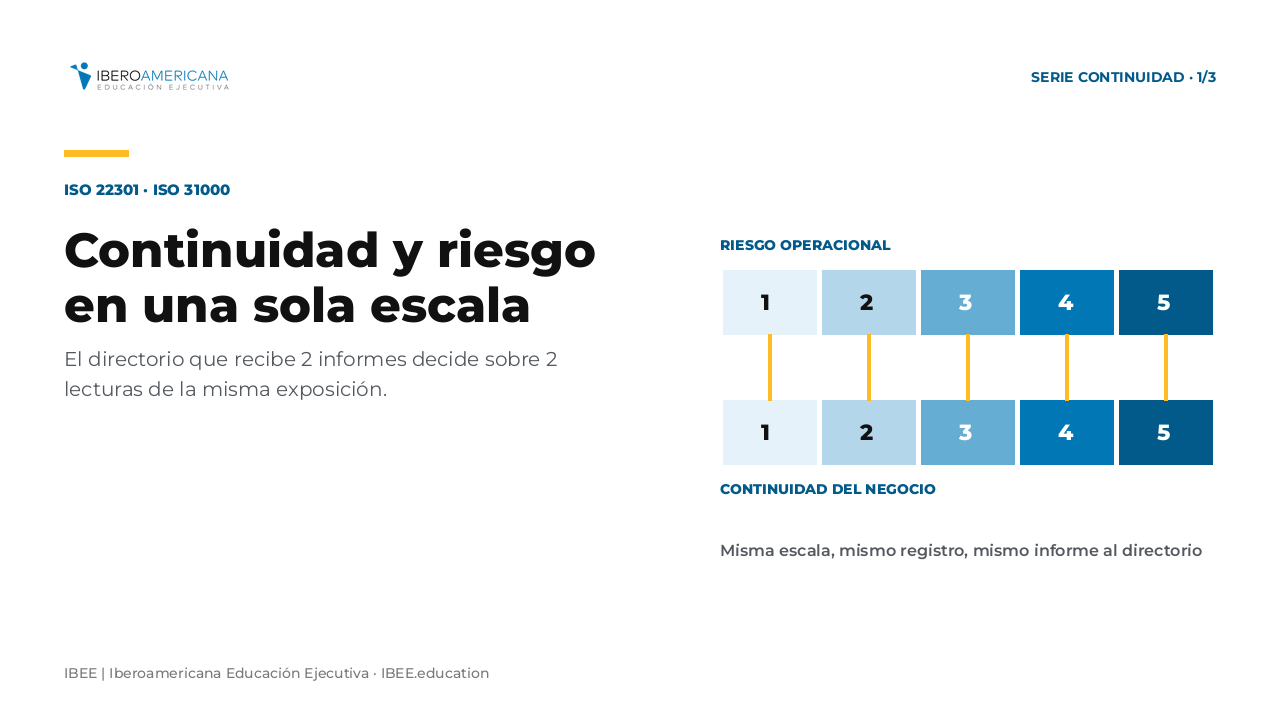
El directorio que recibe la continuidad del negocio en un informe y el riesgo operacional en otro decide sobre 2 lecturas distintas de la misma exposición. ISO 22301:2019 da resultado cuando el sistema de continuidad comparte la escala de impacto, el registro y el reporte con la gestión de riesgos de la organización.
La separación tiene historia. La continuidad creció en tecnología y en operaciones, con su propio análisis de impacto, sus planes y su informe anual. El riesgo operacional creció en la segunda línea, con su matriz, sus indicadores y su comité. Cada función construyó su escala, y mientras el supervisor revisaba cada disciplina por separado, el costo de esa duplicación quedaba dentro de la organización.
Ese costo dejó de quedar adentro. El Comité de Supervisión Bancaria de Basilea publicó en marzo de 2021 sus principios de resiliencia operacional, que piden coordinar la planificación de continuidad con la gestión del riesgo operacional. La SUGEF de Costa Rica regula la continuidad del negocio dentro del título de riesgo operativo de su reglamento de riesgos. La Superintendencia de Banca, Seguros y AFP del Perú exige desde 2025 que los resultados de las pruebas de continuidad de los pagos digitales lleguen dentro del informe anual de riesgo operacional. Y la propia norma está en revisión: ISO la marcó para revisar y el borrador de comité ya circula.
La integración se resuelve con decisiones de diseño concretas: una escala de impacto común, el análisis de impacto como insumo del registro de riesgos y los indicadores de continuidad dentro del reporte al directorio. Ninguna obliga a resignar la certificación ni a crear una función nueva.

Perfecciona tus habilidades
Desarrolla tus capacidades a través de nuestros programas formativos, membresías y contenidos multimedia interactivos.
El directorio recibe 2 informes sobre la misma exposición
El patrón se repite en las organizaciones reguladas de la región. El análisis de impacto en el negocio clasifica las actividades según el daño que produce su interrupción, por tramos de horas o de días, con una escala propia. La matriz de riesgos clasifica los eventos por probabilidad e impacto, con otra. Las 2 escalas no se traducen entre sí, y el comité de riesgos termina aprobando un apetito que el plan de continuidad desconoce.
Ese precio de gestionar en silos ya lo analizamos al explicar por qué el mapa de riesgos no financieros quedó obsoleto. En continuidad, el precio se paga durante el incidente, que es el peor momento para descubrirlo.
El caso del SPEI en México lo muestra con precisión. En mayo de 2018, el Banco de México informó que 5 participantes del sistema de pagos habían sufrido vulneraciones en las conexiones con las que operan en el SPEI, con envíos irregulares por unos 300 millones de pesos. Para sostener la continuidad operativa, Banxico pidió a los participantes de mayor perfil de riesgo migrar a una plataforma contingente. Esa operación contingente, sumada a las validaciones adicionales, ralentizó los pagos: el 99% de las operaciones se acreditaba en menos de 2 horas, y algunas acreditaciones tardaban 1 día o más.
La lectura que sostengo es de diseño. Pasar a contingencia cambió un riesgo de fraude por un riesgo de interrupción del servicio a los clientes. Esa sustitución se decide bien cuando las 2 consecuencias están medidas en la misma escala y con un umbral aprobado de antemano. Con escalas distintas, la decisión se toma en la crisis y con el criterio de quien esté de guardia.
La vulnerabilidad estaba dentro del perímetro regulado. El mismo informe de Banxico recuerda que parte de la regulación de ciberseguridad que emitió en julio de 2017 se refería a los aplicativos que fueron vulnerados.
Diplomado Gestión de Riesgos No Financieros
Certificación Internacional
Lo que ISO 22301 pide y dónde se encuentra con ISO 31000
La integración tiene base en el texto de las 2 normas. ISO 22301:2019 trata el análisis de impacto en el negocio y la evaluación del riesgo en la misma cláusula, la 8.2, y dedica la subcláusula 8.2.3 a la evaluación del riesgo. El prólogo de la edición 2019 aclara que los requisitos propios de la continuidad quedaron casi todos en la cláusula 8. El resto es estructura común de sistema de gestión: contexto, liderazgo, planificación, apoyo, evaluación del desempeño y mejora.
ISO 31000:2018 aporta el otro lado. La cláusula 5.3 pide que la gestión del riesgo forme parte de la gobernanza, la estrategia y las operaciones de la organización. La cláusula 6.3.4 pide definir criterios de riesgo coherentes, incluida la forma de medir las consecuencias y los factores relacionados con el tiempo. El análisis de impacto de ISO 22301 mide justamente eso: cómo crece el daño a medida que pasa el tiempo sin reanudar una actividad.
Sí, ISO 22301 es certificable por sí sola, e ISO 31000 es una guía sin certificación. Y aun así, un sistema de continuidad que define su propia escala de impacto puede cumplir la cláusula 8 y dejar al directorio sin forma de comparar la interrupción con el resto de su exposición. La certificación acredita el sistema. La integración decide si el directorio lo puede usar.
En el Diplomado Internacional en Gestión de Riesgos No Financieros trabajamos la continuidad bajo ISO 22301:2019 dentro de un marco ISO 31000:2018 y COSO ERM 2017, y el análisis de impacto de un proceso crítico es parte del proyecto integrador.
Perfecciona tus habilidades
Desarrolla tus capacidades a través de nuestros programas formativos, membresías y contenidos multimedia interactivos.
La integración se decide en la escala de impacto
Una escala para el riesgo y para la continuidad
Recomiendo que el directorio apruebe una sola escala de impacto, con las dimensiones que ya usa el registro de riesgos (financiera, regulatoria, de clientes y reputacional) y un eje de tiempo agregado. El análisis de impacto deja de construir su propia escala y mide en qué tramo de tiempo cada actividad cruza el nivel de impacto que el apetito declara inaceptable. Ese punto es el período máximo de interrupción tolerable.
El regulador ya fija algunos de esos puntos. En Perú, la Resolución SBS N.º 00814-2025 exige a las empresas con concentración de mercado un tiempo objetivo de recuperación no mayor a 3 horas para los productos pasivos (artículo 14.1, inciso a). El riesgo residual que asumimos con la escala común es la pérdida de detalle técnico en la escala de tecnología. Ese detalle se conserva en los planes, debajo de la escala que ve el directorio.
Quién fija ese período es una decisión de gobierno. Basilea pide que el directorio revise y apruebe el enfoque de resiliencia operacional considerando el apetito de riesgo y la tolerancia a la disrupción de las operaciones críticas, formulada sobre escenarios severos pero plausibles (principio 1, párrafo 16). Con una escala común, esa aprobación y la del apetito usan la misma vara: el directorio decide cuánto tiempo puede estar detenida cada operación crítica con el mismo criterio que aplica al resto de sus riesgos.
La decisión incómoda es de estructura y queda fuera del texto de las 2 normas: quién es dueño del análisis de impacto. Cuando lo conserva tecnología, el eje de tiempo responde a lo que la infraestructura puede recuperar. Cuando lo coordina la función de riesgos, responde a lo que el negocio y el regulador pueden tolerar. Sostengo que el análisis de impacto lo coordina la función de riesgos y lo alimentan las áreas de negocio y tecnología, aunque eso le quite a tecnología un instrumento que hoy usa para justificar su presupuesto de recuperación.
El análisis de impacto alimenta el registro de riesgos
Cada actividad prioritaria que surge del análisis de impacto entra al registro de riesgos como un riesgo con responsable: la interrupción de esa actividad más allá de su período máximo tolerable. Las estrategias y soluciones de continuidad de la cláusula 8.3 figuran como controles de ese riesgo, con su evidencia de prueba.
El camino inverso también corre. Los escenarios que el comité de riesgos ya priorizó, como la falla de un proveedor crítico, un ciberataque o la pérdida de un sitio, alimentan la evaluación del riesgo de la subcláusula 8.2.3. Así, la evaluación del riesgo de continuidad trabaja sobre la misma lista de amenazas que el directorio conoce.
Los indicadores de continuidad entran al reporte de riesgos
El Comité de Supervisión Bancaria de Basilea pide que la alta gerencia informe a tiempo sobre la resiliencia operacional de las unidades de negocio, para sostener la supervisión del directorio, en especial cuando una deficiencia puede afectar operaciones críticas (principio 1, párrafo 18). La SBS bajó ese criterio a una regla: los resultados de las pruebas de continuidad de los servicios de pago digitales se remiten como parte del informe anual de gestión del riesgo operacional (Resolución SBS N.º 00814-2025, artículo 19.5).
Los indicadores que proponemos al comité de riesgos son pocos y verificables: actividades prioritarias sin una solución probada en los últimos 12 meses, pruebas cuyo tiempo real de recuperación superó el objetivo, y dependencias de terceros críticos sin alternativa probada. Son criterio propio, construido en la práctica de comités de riesgos.
Los tiempos de recuperación que ese tablero compara se desarrollan en RTO y RPO: del análisis de impacto al tablero del directorio, y lo que cada supervisor de la región exige al plan, en el plan de continuidad del negocio en la banca de LATAM.
Diplomado Gestión de Riesgos No Financieros
Certificación Internacional
El regulador de la región ya ubica la continuidad dentro del riesgo operacional
En Costa Rica, el Acuerdo SUGEF 2-10, Reglamento sobre Administración Integral de Riesgos, regula la continuidad del negocio en su artículo 91, dentro del título de administración del riesgo operativo. Ese artículo exige determinar los procesos críticos, incluidos los provistos por terceros, hacer el análisis de impacto al negocio, incorporar el plan de continuidad de tecnologías de información y probar el sistema con una periodicidad no mayor a 12 meses.
El Comité de Basilea llega al mismo lugar por otro camino. Su principio 2 pide que la función de gestión del riesgo operacional trabaje con las demás funciones y que la organización coordine la planificación de continuidad, la gestión de dependencias de terceros y la planificación de recuperación con el resto de sus marcos de gestión de riesgos. La resiliencia operacional que hoy exige el supervisor descansa sobre esa integración, como desarrollamos al analizar el nuevo mandato del CRO en resiliencia operacional.
Lo que el comité de riesgos tiene prohibido hacer es aprobar un apetito de riesgo operacional en una sesión y, en otra, un plan de continuidad con umbrales que no lo traducen. Esa restricción define quién responde cuando la interrupción supera lo tolerado. La práctica correcta es aprobar los 2 en la misma sesión, con la misma escala y el mismo responsable.
Perfecciona tus habilidades
Desarrolla tus capacidades a través de nuestros programas formativos, membresías y contenidos multimedia interactivos.
Conclusión
La integración de ISO 22301 en la gestión de riesgos se mide en lo que el directorio aprueba: una escala, un registro y un informe donde la interrupción compite con el resto de la exposición por el mismo apetito. El regulador de la región ya da esa integración por supuesta, y la revisión de la norma está en curso. La organización que la posterga llega a la próxima interrupción con 2 lecturas de su exposición y decide en la crisis lo que debió aprobar antes.
El siguiente paso
En el Diplomado Internacional en Gestión de Riesgos No Financieros integramos continuidad, ciberseguridad y sostenibilidad en un mismo marco de gestión de riesgos, con indicadores, apetito de riesgo y reporte al directorio.

La formación y el desarrollo profesional no son un gasto, sino una inversión estratégica que impulsa el crecimiento individual y organizacional. Priorizar la capacitación es clave para mantenerse competitivo en un entorno laboral en constante evolución.
Preguntas frecuentes
¿ISO 22301 exige evaluar riesgos o solo el análisis de impacto en el negocio?
Exige las 2 cosas. ISO 22301:2019 trata el análisis de impacto en el negocio y la evaluación del riesgo en la cláusula 8.2, y dedica la subcláusula 8.2.3 a la evaluación del riesgo. El análisis de impacto establece qué actividades son prioritarias y cuánto daño produce su interrupción a lo largo del tiempo; la evaluación del riesgo identifica qué puede interrumpirlas. Las 2 actividades alimentan las estrategias y soluciones de la cláusula 8.3. Una organización que hace solo el análisis de impacto tiene planes de recuperación sin escenarios priorizados.
¿Cuál es la diferencia entre ISO 22301 e ISO 31000?
ISO 22301:2019 es una norma de requisitos certificable para el sistema de gestión de la continuidad del negocio; ISO 31000:2018 es una guía de gestión del riesgo sin certificación. ISO 22301 define qué debe existir para que la organización sostenga sus actividades prioritarias durante una interrupción. ISO 31000 da los principios, el marco y el proceso para gestionar cualquier riesgo, y en su cláusula 5.3 pide integrar esa gestión en la gobernanza y las operaciones. Usadas juntas, ISO 31000 aporta la escala y el registro donde ISO 22301 ubica la interrupción.
¿Quién aprueba la tolerancia a la disrupción en una institución bancaria?
El directorio. Los principios de resiliencia operacional del Comité de Supervisión Bancaria de Basilea, de marzo de 2021, piden que el directorio revise y apruebe el enfoque de resiliencia operacional considerando el apetito de riesgo y la tolerancia a la disrupción de las operaciones críticas (principio 1, párrafo 16). Esa tolerancia se formula sobre escenarios severos pero plausibles. La alta gerencia ejecuta el enfoque y le informa al directorio, en especial cuando una deficiencia puede afectar operaciones críticas.
¿Qué exige la SUGEF sobre continuidad del negocio?
El Acuerdo SUGEF 2-10, Reglamento sobre Administración Integral de Riesgos, regula la continuidad del negocio en su artículo 91, dentro del título de administración del riesgo operativo. Exige determinar los procesos críticos, incluidos los provistos por terceros, hacer el análisis de impacto al negocio, incorporar el plan de continuidad de tecnologías de información y probar el sistema con una periodicidad no mayor a 12 meses. Su ubicación dentro del riesgo operativo deja claro que el supervisor costarricense trata la continuidad como parte de la gestión de riesgos.
¿ISO 22301:2019 sigue vigente?
Sí. ISO 22301:2019 es la edición publicada y vigente, con la Enmienda 1:2024, que agregó cambios de acción climática en las cláusulas 4.1 y 4.2. ISO la marcó para revisión y el proyecto que la reemplazará, ISO/CD 22301, está en etapa de borrador de comité, sin fecha de publicación. Una auditoría de certificación hoy se hace contra la edición 2019 con su enmienda. Presentar el borrador como norma nueva es un error de lectura frecuente.
¿Cómo se reportan los resultados de continuidad dentro del informe de riesgos?
Como indicadores del riesgo operacional, en el mismo informe que recibe el directorio. La Resolución SBS N.º 00814-2025 del Perú exige que los resultados de las pruebas de continuidad de los servicios de pago digitales se remitan como parte del informe anual de gestión del riesgo operacional (artículo 19.5). En la práctica, los indicadores útiles son actividades prioritarias sin solución probada en 12 meses, pruebas que superaron el tiempo objetivo de recuperación y terceros críticos sin alternativa probada.
¿Te has preguntado cómo gestionar eficazmente estos riesgos?
¡No busques más!
En Iberoamericana Educación Ejecutiva, hemos creado programas pensando en tus necesidades de información y formación.
Nuestros expertos internacionales han diseñado un completo Programa al respecto para brindarte las herramientas necesarias para comprender y enfrentar estos desafíos de manera efectiva.
¡No esperes más para inscribirte!
Los programas de formación ya están disponibles y estamos aquí para ayudarte a ampliar tus conocimientos y habilidades en esta área crucial.
Entradas recientes
- Informe de auditoría interna al Comité: del hallazgo a la decisión
- Evidencia de auditoría sobre Shadow AI y terceros críticos: cómo diseñar las pruebas
- Auditoría interna 2027: tres frentes que el plan debe cubrir con evidencia
- ISO 22301 dentro del sistema de gestión de riesgos: continuidad que el directorio puede gobernar
- Plan de continuidad del negocio en la banca de LATAM: qué exige cada regulador
- RTO y RPO: del análisis de impacto al tablero del directorio
- Plan de auditoría basado en riesgos: qué riesgo emergente entra y por qué ahora
- Crece la mora en Argentina
- El riesgo no frena el crecimiento. Lo hace sostenible