
Riesgos 2027: lo que ya debería estar en el radar de su organización
IA, ciberamenazas, terceros, resiliencia, compliance y reputación: cómo anticipar y gobernar los riesgos no financieros que están redefiniendo la agenda empresarial. Sesenta minutos con Mario A. Pettersen y Jacinto Santiago González, directores del Diplomado Internacional en Gestión de Riesgos No Financieros.
Registro previo obligatorio. La grabación se envía únicamente a quienes se registran.
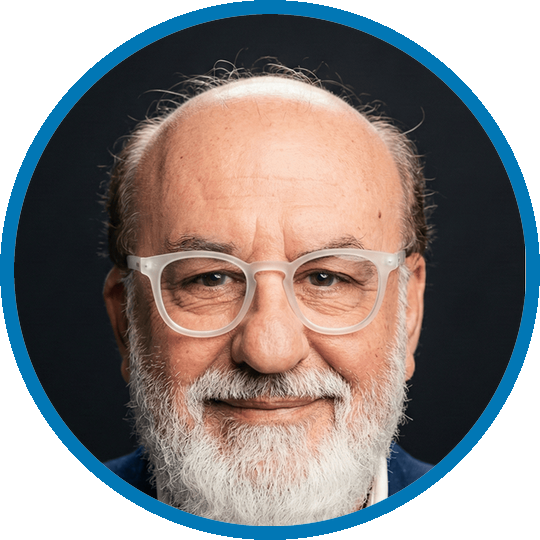 Mario A. PettersenDirector del programa
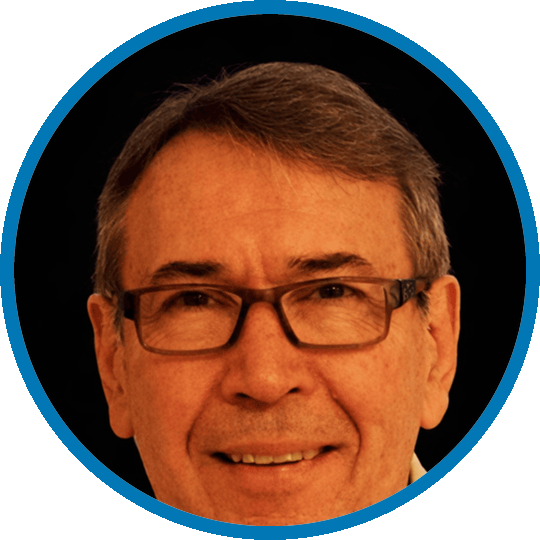 Jacinto S. GonzálezDirector del programa
El ejercicio 2027 se define con las decisiones de este trimestre
Seis frentes cambiaron de naturaleza al mismo tiempo. La inteligencia artificial pasó de piloto a proceso productivo sin que nadie la inventariara. Las ciberamenazas dejaron de ser un problema del área técnica y se volvieron interrupción del negocio. La dependencia de terceros creció más rápido que la capacidad de sustituirlos. La resiliencia se volvió exigible por contrato antes que por norma. El compliance dejó de medirse por la existencia del programa y pasó a medirse por su efectividad. Y la reputación se resuelve hoy en horas, no en ciclos de prensa.
Ninguno de los seis es nuevo. Lo nuevo es que llegan juntos, que se refuerzan entre sí y que el horizonte en el que hay que decidir se acortó. Una organización que arranca a mirarlos en 2027 llega tarde: los plazos de implementación de un control, de una cláusula contractual o de una estrategia de salida se miden en trimestres.
Esto no es un problema de un sector ni de un país. Las mismas seis presiones aparecen en banca y en industria, en salud y en logística, en una empresa familiar y en una multinacional, con distinta intensidad y el mismo calendario.
Qué cubre esta MasterClass de riesgos no financieros
Seis dominios, una misma agenda de decisión. Cada uno plantea una pregunta que la organización debe poder responder, una señal que permite anticiparse y una decisión que no debería esperar al evento.
¿Quién responde por lo que decide un modelo?
Inventario de usos, dependencia del proveedor del modelo y trazabilidad de las decisiones automatizadas.
¿Cuánto tiempo puede operar la organización sin sus sistemas?
El corte deja de ser incidente técnico y pasa a ser interrupción del negocio, con impacto medido en el estado de resultados.
¿De quién dependemos sin haberlo decidido?
Concentración real, contratación en cadena y estrategia de salida para los proveedores que no se pueden reemplazar en un trimestre.
¿Qué procesos no pueden parar y por cuánto tiempo?
Del plan que existe en un documento al tiempo de recuperación que la organización realmente puede sostener.
¿El programa funciona o solamente existe?
La efectividad se demuestra con evidencia de operación, no con la política firmada ni con el organigrama.
¿Cuál es el evento que no podríamos explicar?
El riesgo reputacional como consecuencia de los otros cinco, y la ventana de respuesta que hoy se mide en horas.
Sesenta minutos, cinco bloques y preguntas abiertas
El radar 2027: qué cambió y por qué el horizonte se acortó
Los seis frentes que llegaron juntos y el calendario real de decisión. Qué se decide este trimestre y qué ya no llega a tiempo si se empieza el año que viene.
Inteligencia artificial y ciberamenazas
La IA que entró por compras y nunca se inventarió, y el corte que dejó de ser incidente técnico. Cómo se miden los dos con la misma escala que el resto del riesgo del negocio.
Terceros y resiliencia operativa
Concentración que no figura en ningún balance, contratación en cadena y estrategia de salida. Del plan de continuidad declarado al tiempo de recuperación que se sostiene.
Compliance y reputación
Cómo se demuestra que un programa opera y no solo existe, y por qué el daño reputacional casi siempre es la consecuencia visible de una falla en los otros cuatro dominios.
De seis dominios a un solo radar
La escala común que permite comparar un riesgo de IA con uno de continuidad, y las tres decisiones que un directorio puede llevar a su próxima reunión.
Preguntas de la audiencia
Sin límite de tiempo. Los dos directores responden en vivo hasta agotar las consultas.
Cuatro cosas concretas, no un resumen del programa
El radar integrado de los seis dominios
Una visión ejecutiva de inteligencia artificial, ciberamenazas, terceros, resiliencia, compliance y reputación para contrastarla con los riesgos que hoy gobierna tu organización.
Las señales anticipatorias
Qué indicador avisa, en cada dominio, antes de que el evento ocurra. Es la diferencia entre gobernar y reaccionar.
La escala común
Cómo comparar riesgos distintos con tres dimensiones de negocio: impacto sobre el servicio, exposición por dependencia y evidencia de preparación.
La grabación
Se envía únicamente a quienes se registran, hayan podido asistir en vivo o no.
Para quienes gobiernan, deciden y coordinan la gestión de riesgos
La sesión está diseñada para directorios, comités, alta dirección y responsables de gestión integral de riesgos. No entra en el detalle técnico de cada disciplina: se concentra en las preguntas, señales y evidencias necesarias para tomar decisiones. No supone formación previa en gestión de riesgos.
Banca, industria, salud, logística, agro, tecnología, servicios profesionales y sector público. Las seis presiones son las mismas; cambia la intensidad, no el calendario.
Los dos directores del programa, en vivo
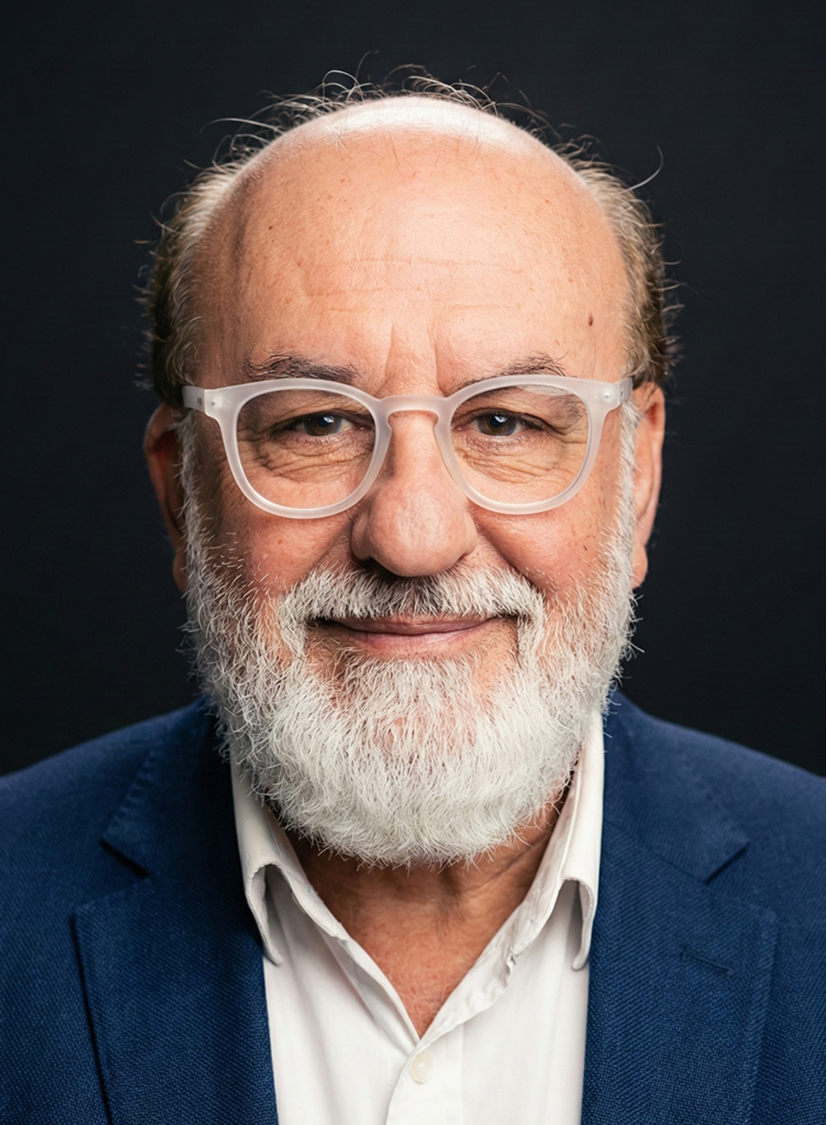
Mario A. Pettersen
ISO 31000 Lead Risk Manager y Cloud Risk Manager. PMO con trayectoria en tecnología, transformación cultural y seguridad de la información. Certificaciones PECB: Risk Manager, Lead Cloud Security, SOC 2 Lead Analyst y Anti-bribery Lead Analyst. Lead SAFe.
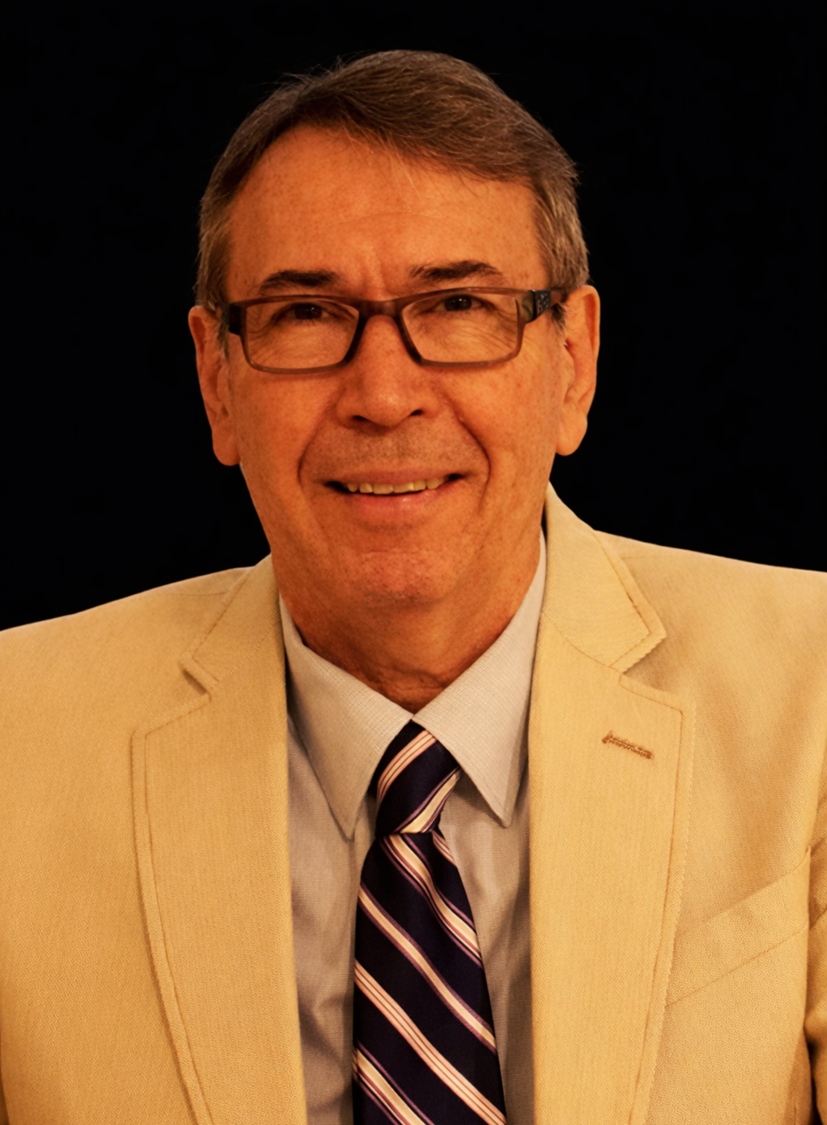
Jacinto Santiago González
Capacitador y conferencista internacional en gestión de riesgos, continuidad, gobierno corporativo, control interno y prevención de lavado. Experto de BSI para ISO 22301 en LATAM. PECB Certified Trainer, ISO 22301 Lead Implementer y Lead Auditor, ISO 31000 Lead, CPAML (FIBA).
Jueves 24 de septiembre, referencia 19:00 de Argentina
| Países | Hora local |
|---|---|
| Argentina, Uruguay, Chile, Paraguay | 19:00 |
| Bolivia, Venezuela, República Dominicana | 18:00 |
| Colombia, Perú, Ecuador, Panamá | 17:00 |
| México, Costa Rica, Guatemala, El Salvador, Honduras, Nicaragua | 16:00 |
Reservá tu lugar
Sin costo, con cupos limitados. El acceso a la sala de Microsoft Teams se muestra apenas confirmes el registro.
IBEE no comparte tus datos con terceros. Podés dejar de recibir correos en cualquier momento.

El programa donde se construye el sistema completo
La MasterClass muestra el recorrido. El Diplomado Internacional en Gestión de Riesgos No Financieros lo desarrolla dominio por dominio: ocho semanas, 48 horas de formación en vivo, 16 clases con los dos directores y un proyecto integrador que termina en el informe presentable al directorio. Inicio: martes 6 de octubre de 2026. Cupo de 20 asientos por cohorte, con corrección directa de los directores.
Ver el programa completo · Consultas a info@ibee.education